Domain schmerzgedächtnis.de kaufen?
Wir ziehen mit dem Projekt
schmerzgedächtnis.de um.
Sind Sie am Kauf der Domain
schmerzgedächtnis.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schmerzgedächtnis.de kaufen?
Was ist ein Sniffer?
Ein Sniffer ist eine Software oder ein Gerät, das den Netzwerkverkehr überwacht und analysiert. Es kann Datenpakete abfangen und den Inhalt analysieren, um Informationen wie Passwörter, Benutzernamen oder andere sensible Informationen zu extrahieren. Sniffer werden oft von Netzwerkadministratoren verwendet, um Probleme im Netzwerk zu diagnostizieren oder Sicherheitslücken zu identifizieren. **
Was ist ein Sniffer für Proxy-Server?
Ein Sniffer für Proxy-Server ist ein Tool, das den Datenverkehr zwischen einem Client und einem Proxy-Server überwacht und analysiert. Es kann verwendet werden, um den Inhalt der übertragenen Daten zu erfassen, zu protokollieren und zu analysieren, um mögliche Sicherheitslücken oder Angriffe zu identifizieren. Ein Sniffer für Proxy-Server kann auch dazu verwendet werden, die Leistung des Proxy-Servers zu überwachen und Engpässe oder Probleme zu erkennen. **
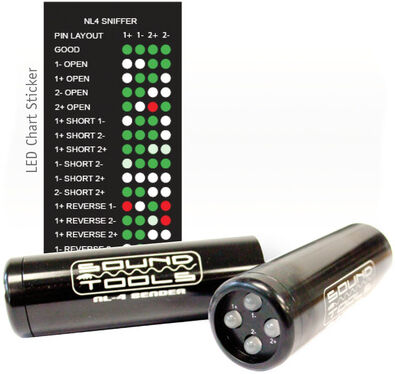
Ähnliche Suchbegriffe für Sniffer
Top-Angebote
Produkte zum Begriff Sniffer:
-
Gedächtnis und Erinnerung, Fachbücher von Erik PetryDas Buch "Gedächtnis und Erinnerung" von Erik Petry bietet eine tiefgehende Analyse des Konzepts des kollektiven Gedächtnisses, insbesondere im Kontext jüdischer Gemeinschaften. Es beleuchtet die Spannungen zwischen der Vorstellung eines kollektiven Gedächtnisses und der Notwendigkeit, individuelle und differenzierte Perspektiven zu berücksichtigen. Anhand der Geschichte eines jüdischen Freundeskreises in Zürich wird die Thematik der Oral History und der Identitätssuche behandelt. Das Werk hinterfragt nicht nur die gängigen Annahmen über kollektive Erinnerungen, sondern entwickelt auch ein alternatives Modell, das auf Erkenntnissen aus der Erinnerungsforschung und der Epigenetik basiert. Diese kritische Auseinandersetzung mit dem Thema macht das Buch zu einer wertvollen Lektüre für alle, die sich für Geschichte, Identität und die Mechanismen des Erinnerns interessieren.79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie baue ich einen HF-Sniffer mit Gerätezähler?
Um einen HF-Sniffer mit Gerätezähler zu bauen, benötigst du grundlegende Kenntnisse in Elektronik und HF-Technik. Du kannst einen HF-Detektor-Schaltkreis verwenden, um die Hochfrequenzsignale zu erfassen, und einen Zähler, um die Anzahl der erkannten Signale zu zählen. Die Schaltung kann auf einem Breadboard oder einer Leiterplatte aufgebaut werden und sollte mit einer Antenne verbunden werden, um die HF-Signale zu empfangen. **
-
Kannst du den Arduino 433 MHz Sniffer wiedergeben?
Ja, der Arduino 433 MHz Sniffer ist ein Gerät, das in der Lage ist, Funksignale im 433 MHz Frequenzbereich zu empfangen und zu analysieren. Er kann verwendet werden, um verschiedene drahtlose Geräte wie Fernbedienungen, Sensoren oder Alarmanlagen zu überwachen und die übertragenen Daten zu erfassen. Der Sniffer kann mit einem Arduino Mikrocontroller und einem passenden 433 MHz Empfängermodul aufgebaut werden. **
-
Wie kann ich den WhatsApp Sniffer mit Bluestacks verwenden?
Es ist wichtig zu beachten, dass das Verwenden eines WhatsApp Sniffers gegen die Nutzungsbedingungen von WhatsApp verstößt und illegal sein kann. Daher empfehle ich nicht, den WhatsApp Sniffer mit Bluestacks oder auf andere Weise zu verwenden. Es ist wichtig, die Privatsphäre und Sicherheit anderer zu respektieren und legale Methoden zur Kommunikation und zum Austausch von Informationen zu verwenden. **
-
Ist es richtig, dass ein Sniffer-Programm nur die MAC-Adressen des eigenen Netzwerks auslesen kann? Siehe Beispiel.
Nein, ein Sniffer-Programm kann nicht nur die MAC-Adressen des eigenen Netzwerks auslesen. Es kann alle Netzwerkverkehrspakete auf einer bestimmten Schnittstelle erfassen und analysieren, unabhängig davon, ob sie aus dem eigenen Netzwerk stammen oder nicht. Die MAC-Adressen sind jedoch nur eine Komponente der erfassten Informationen, die auch IP-Adressen, Portnummern und andere Daten enthalten können. **

Kann man die meisten Schadsoftware über Netzwerkanalysatoren (Sniffer) herausfinden? Die meisten Schadsoftware wollen sich verbreiten und/oder eine Verbindung zum Internet herstellen (andocken/remote).
Ja, Netzwerkanalysatoren können helfen, Schadsoftware zu erkennen. Durch das Überwachen des Netzwerkverkehrs können verdächtige Aktivitäten identifiziert werden, wie zum Beispiel ungewöhnliche Verbindungen zu verdächtigen IP-Adressen oder das Senden von unerwarteten Datenpaketen. Allerdings ist es wichtig zu beachten, dass einige Schadsoftwaretechniken entwickelt wurden, um sich vor Netzwerkanalysatoren zu verstecken oder ihre Aktivitäten zu verschleiern. Daher sollten Netzwerkanalysatoren nur als Teil eines umfassenden Sicherheitsansatzes betrachtet werden. **
Kann man die meisten Schadsoftware über Netzwerkanalysatoren (Sniffer) herausfinden? Die meisten Schadsoftware wollen sich verbreiten und/oder eine Verbindung zum Internet herstellen (andocken/remote).
Ja, Netzwerkanalysatoren können helfen, Schadsoftware zu entdecken. Durch das Überwachen des Netzwerkverkehrs können verdächtige Aktivitäten identifiziert werden, wie zum Beispiel ungewöhnliche Verbindungen zu verdächtigen IP-Adressen oder das Senden von unerwarteten Datenpaketen. Allerdings ist es wichtig zu beachten, dass einige Schadsoftware-Programme versuchen können, ihre Aktivitäten zu verschleiern, indem sie verschlüsselte Verbindungen verwenden oder sich als legitime Netzwerkaktivitäten tarnen. Daher sollten Netzwerkanalysatoren nur als ein Teil einer umfassenden Sicherheitsstrategie betrachtet werden. **
Top-Angebote
Produkte zum Begriff Sniffer:
-
Was ist ein Sniffer?
Ein Sniffer ist eine Software oder ein Gerät, das den Netzwerkverkehr überwacht und analysiert. Es kann Datenpakete abfangen und den Inhalt analysieren, um Informationen wie Passwörter, Benutzernamen oder andere sensible Informationen zu extrahieren. Sniffer werden oft von Netzwerkadministratoren verwendet, um Probleme im Netzwerk zu diagnostizieren oder Sicherheitslücken zu identifizieren. **
-
Was ist ein Sniffer für Proxy-Server?
Ein Sniffer für Proxy-Server ist ein Tool, das den Datenverkehr zwischen einem Client und einem Proxy-Server überwacht und analysiert. Es kann verwendet werden, um den Inhalt der übertragenen Daten zu erfassen, zu protokollieren und zu analysieren, um mögliche Sicherheitslücken oder Angriffe zu identifizieren. Ein Sniffer für Proxy-Server kann auch dazu verwendet werden, die Leistung des Proxy-Servers zu überwachen und Engpässe oder Probleme zu erkennen. **
-
Wie baue ich einen HF-Sniffer mit Gerätezähler?
Um einen HF-Sniffer mit Gerätezähler zu bauen, benötigst du grundlegende Kenntnisse in Elektronik und HF-Technik. Du kannst einen HF-Detektor-Schaltkreis verwenden, um die Hochfrequenzsignale zu erfassen, und einen Zähler, um die Anzahl der erkannten Signale zu zählen. Die Schaltung kann auf einem Breadboard oder einer Leiterplatte aufgebaut werden und sollte mit einer Antenne verbunden werden, um die HF-Signale zu empfangen. **
-
Kannst du den Arduino 433 MHz Sniffer wiedergeben?
Ja, der Arduino 433 MHz Sniffer ist ein Gerät, das in der Lage ist, Funksignale im 433 MHz Frequenzbereich zu empfangen und zu analysieren. Er kann verwendet werden, um verschiedene drahtlose Geräte wie Fernbedienungen, Sensoren oder Alarmanlagen zu überwachen und die übertragenen Daten zu erfassen. Der Sniffer kann mit einem Arduino Mikrocontroller und einem passenden 433 MHz Empfängermodul aufgebaut werden. **
Ähnliche Suchbegriffe für Sniffer
-
Gedächtnis und Erinnerung, Fachbücher von Erik PetryDas Buch "Gedächtnis und Erinnerung" von Erik Petry bietet eine tiefgehende Analyse des Konzepts des kollektiven Gedächtnisses, insbesondere im Kontext jüdischer Gemeinschaften. Es beleuchtet die Spannungen zwischen der Vorstellung eines kollektiven Gedächtnisses und der Notwendigkeit, individuelle und differenzierte Perspektiven zu berücksichtigen. Anhand der Geschichte eines jüdischen Freundeskreises in Zürich wird die Thematik der Oral History und der Identitätssuche behandelt. Das Werk hinterfragt nicht nur die gängigen Annahmen über kollektive Erinnerungen, sondern entwickelt auch ein alternatives Modell, das auf Erkenntnissen aus der Erinnerungsforschung und der Epigenetik basiert. Diese kritische Auseinandersetzung mit dem Thema macht das Buch zu einer wertvollen Lektüre für alle, die sich für Geschichte, Identität und die Mechanismen des Erinnerns interessieren.79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Allgemeine Psychologie: Lernen und Gedächtnis, Sachbücher von Edgar ErdfelderDas Buch "Allgemeine Psychologie: Lernen und Gedächtnis" bietet eine umfassende Analyse der kognitiven Funktionen Lernen und Gedächtnis, die sowohl in Bildungskontexten als auch im Alltag von zentraler Bedeutung sind. Es beleuchtet die grundlegenden Gesetzmässigkeiten, die für alle Menschen gelten, und stellt zentrale Befunde, Theorien und Methoden der Lern- und Gedächtnispsychologie vor. Die Autorin Edgar Erdfelder behandelt sowohl elementare als auch elaborierte Lernformen sowie die verschiedenen Gedächtnisarten, einschliesslich der Faktoren, die die Enkodierung, Speicherung und den Abruf von Informationen beeinflussen. Darüber hinaus werden praxisrelevante Implikationen für verschiedene Bereiche wie Klinische Psychologie, Neuropsychologie und Pädagogische Psychologie aufgezeigt, was das Buch zu einer wertvollen Ressource für Studierende und Fachleute macht.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gedächtnis und Erinnerung, Fachbücher von Harald Welzer, Christian Gudehus, Ariane EichenbergDie gesamte Bandbreite der Gedächtnisforschung. Ausgehend von den neurologischen und psychologischen Grundlagen betrachtet das Handbuch die vielfältigen Formen des Gedächtnisses, darunter das autobiografische, das kollektive, das kommunikative und das soziale Gedächtnis. Einen weiteren Schwerpunkt bildet die unterschiedliche Repräsentation von Gedächtnis, zum Beispiel in der Literatur, in Bibliotheken, Archiven und Museen, durch Denkmäler, Bilder, Fotos, Filme und so weiter. Für zahlreiche Fachbereiche von Soziologie bis Literaturwissenschaft relevant.29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich den WhatsApp Sniffer mit Bluestacks verwenden?
Es ist wichtig zu beachten, dass das Verwenden eines WhatsApp Sniffers gegen die Nutzungsbedingungen von WhatsApp verstößt und illegal sein kann. Daher empfehle ich nicht, den WhatsApp Sniffer mit Bluestacks oder auf andere Weise zu verwenden. Es ist wichtig, die Privatsphäre und Sicherheit anderer zu respektieren und legale Methoden zur Kommunikation und zum Austausch von Informationen zu verwenden. **
-
Ist es richtig, dass ein Sniffer-Programm nur die MAC-Adressen des eigenen Netzwerks auslesen kann? Siehe Beispiel.
Nein, ein Sniffer-Programm kann nicht nur die MAC-Adressen des eigenen Netzwerks auslesen. Es kann alle Netzwerkverkehrspakete auf einer bestimmten Schnittstelle erfassen und analysieren, unabhängig davon, ob sie aus dem eigenen Netzwerk stammen oder nicht. Die MAC-Adressen sind jedoch nur eine Komponente der erfassten Informationen, die auch IP-Adressen, Portnummern und andere Daten enthalten können. **
-
Kann man die meisten Schadsoftware über Netzwerkanalysatoren (Sniffer) herausfinden? Die meisten Schadsoftware wollen sich verbreiten und/oder eine Verbindung zum Internet herstellen (andocken/remote).
Ja, Netzwerkanalysatoren können helfen, Schadsoftware zu erkennen. Durch das Überwachen des Netzwerkverkehrs können verdächtige Aktivitäten identifiziert werden, wie zum Beispiel ungewöhnliche Verbindungen zu verdächtigen IP-Adressen oder das Senden von unerwarteten Datenpaketen. Allerdings ist es wichtig zu beachten, dass einige Schadsoftwaretechniken entwickelt wurden, um sich vor Netzwerkanalysatoren zu verstecken oder ihre Aktivitäten zu verschleiern. Daher sollten Netzwerkanalysatoren nur als Teil eines umfassenden Sicherheitsansatzes betrachtet werden. **
-
Kann man die meisten Schadsoftware über Netzwerkanalysatoren (Sniffer) herausfinden? Die meisten Schadsoftware wollen sich verbreiten und/oder eine Verbindung zum Internet herstellen (andocken/remote).
Ja, Netzwerkanalysatoren können helfen, Schadsoftware zu entdecken. Durch das Überwachen des Netzwerkverkehrs können verdächtige Aktivitäten identifiziert werden, wie zum Beispiel ungewöhnliche Verbindungen zu verdächtigen IP-Adressen oder das Senden von unerwarteten Datenpaketen. Allerdings ist es wichtig zu beachten, dass einige Schadsoftware-Programme versuchen können, ihre Aktivitäten zu verschleiern, indem sie verschlüsselte Verbindungen verwenden oder sich als legitime Netzwerkaktivitäten tarnen. Daher sollten Netzwerkanalysatoren nur als ein Teil einer umfassenden Sicherheitsstrategie betrachtet werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.